A autenticação sem senha com chave física FIDO2 tira a senha digitada do login: a pessoa conecta ou aproxima a chave do aparelho e confirma com um toque ou um PIN. A credencial fica presa ao endereço verdadeiro do serviço, por isso uma página falsa não tem o que capturar. É daí que vem a resistência ao phishing.
Para quem decide como a equipe entra nos sistemas, isso muda a conversa. Em vez de apostar só no treinamento para desconfiar de cada e-mail, a empresa passa a ter um login que não entrega a credencial mesmo quando alguém clica no link errado. A seguir, o que acontece na prática, o que muda na rotina e como a autenticação sem senha se encaixa no Microsoft Entra ID.
Por que a senha continua sendo o ponto fraco do login
Pense num escritório de contabilidade em plena semana de fechamento. Chega um e-mail que parece vir do Microsoft 365, avisando que a caixa de entrada vai ser bloqueada. O link abre uma tela de entrada idêntica à original. A analista digita o e-mail e a senha e volta ao trabalho. Quem montou a página agora tem as duas coisas e, com elas, as pastas com balanços e documentos dos clientes.
O segundo fator ajuda, mas nem todo segundo fator resiste. Um código enviado por SMS, por exemplo, também pode ser digitado na página falsa, que o repassa na mesma hora para o site verdadeiro. Por isso a própria documentação da Microsoft separa os métodos de autenticação entre os que resistem a phishing e os que não resistem. No fundo, a senha e o código têm o mesmo defeito: são coisas que a pessoa digita, e o que se digita pode ser copiado.
Como a autenticação sem senha com chave FIDO2 funciona na prática
O FIDO2 é um padrão aberto, mantido pela FIDO Alliance, que troca a senha por um par de chaves criptográficas. Em termos simples: no cadastro, a chave física cria uma credencial exclusiva para aquele serviço. Uma parte fica guardada dentro da chave e nunca sai dela. A outra fica com o serviço, que no caso das empresas com Microsoft 365 é o Microsoft Entra ID.
Na hora do login, o serviço manda um desafio, e a chave só responde se o endereço do site for o mesmo do cadastro. É aqui que a página falsa perde. Ela pode copiar o logotipo, as cores e até um endereço com uma letra trocada. Mesmo assim, o endereço não é o verdadeiro, e a chave não responde. Como não existe senha para digitar, também não existe senha para roubar.
Além disso, a autenticação sem senha com chave física já reúne dois fatores num gesto só: algo que a pessoa tem, que é a chave, e algo que ela sabe, que é o PIN. Em alguns modelos, a digital ocupa o lugar do PIN.
O que muda na rotina de quem usa
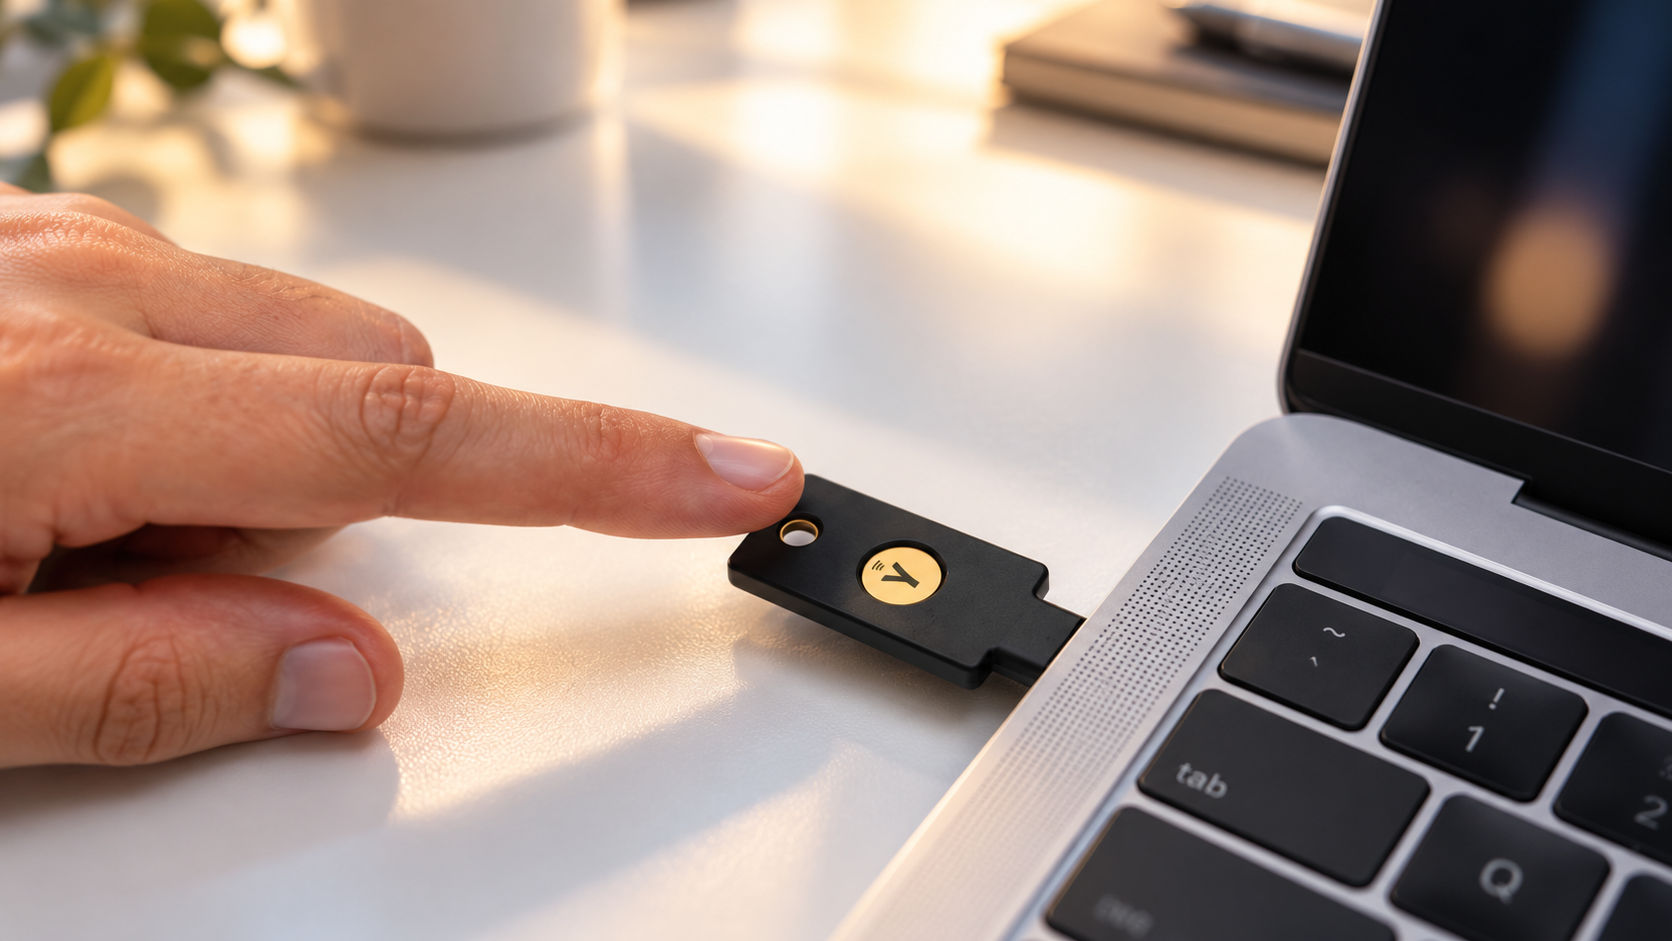
Para a analista do escritório, o dia fica mais curto. No notebook, ela conecta a chave na porta USB, digita o PIN e toca no sensor. No celular, os modelos com NFC funcionam encostando a chave no aparelho. O PIN pertence à chave, e não a uma conta, então ele não trafega pela internet.
A pergunta que sempre aparece é o que fazer quando a chave some. Por isso, a implantação começa com um plano para perda. A pessoa pode ter uma segunda chave cadastrada, e o administrador consegue remover a chave perdida no Entra ID e liberar um acesso temporário até a reposição. Enquanto isso, a chave perdida não abre nada sozinha, porque continua pedindo o PIN.
Há um limite que precisa ficar claro desde o começo: a chave protege o login, e só o login. Ela não substitui backup, antivírus nem a revisão de quem tem acesso a cada pasta. A autenticação sem senha fecha a porta mais atacada, e as outras continuam pedindo cuidado.
Como a chave entra no Entra ID e no Microsoft 365
Para quem já usa Microsoft 365, o caminho passa pelo Microsoft Entra ID, onde ficam as identidades da empresa. O Entra ID aceita chaves de segurança FIDO2 como método de autenticação sem senha, conforme a documentação da Microsoft, e o administrador define quem pode usar e quais modelos de chave são aceitos.
Daí em diante, a mesma chave vale para o Outlook, o Teams e os demais serviços que dependem do login no Microsoft 365. Na prática, a empresa pode começar por um grupo menor, como a diretoria e o financeiro, e ampliar aos poucos, mantendo o aplicativo autenticador como método de reserva durante a transição.
Perguntas frequentes
A chave substitui o aplicativo autenticador?
Pode substituir no dia a dia. Ainda assim, vale manter o aplicativo cadastrado como método de reserva, pelo menos enquanto a troca acontece por etapas.
O que acontece se a pessoa perder a chave?
O administrador remove a chave perdida no Entra ID e libera um acesso temporário até a reposição. Sem o PIN, quem encontrar a chave não consegue usá-la.
A autenticação sem senha funciona com o Microsoft 365?
Funciona. O login no Microsoft 365 passa pelo Entra ID, que aceita chaves FIDO2 como método de autenticação sem senha.
A SLMIT trabalha com a YubiKey, chave FIDO2 da Yubico, com fornecimento oficial e estoque corporativo. Na implantação, a SLMIT configura a chave, integra ao Entra ID, documenta o processo e treina a equipe.
Se a sua empresa quer tirar a senha do caminho do phishing, fale com a SLMIT.